整理:TopAIMap 编辑
Visual Studio Copilot CVE-2026-103572:末尾加点绕过路径校验实现 RCE,CVSS 8.8
Rehberger 披露 VS/SSMS Copilot 用字符串拦配置写入,Windows 丢弃文件名末尾句点即可绕过;CVSS 8.8,请升 VS 2022 17.14.42+ 或 VS 2026 18.10.4+。
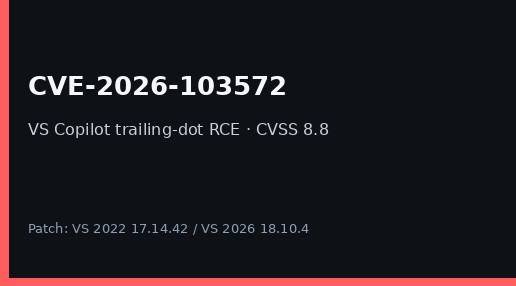
安全研究员 Johann Rehberger(Embrace The Red)披露:GitHub Copilot 在 Visual Studio / SQL Server Management Studio 中用字符串比较拦截对 .mcp.json、settings.VisualStudio.json 等路径的写入,但 Windows 保存文件名时会丢弃末尾句点,写作 .mcp.json. 即可绕过检查并落到受保护文件,从而植入恶意 MCP 或改写 ripgrep 路径实现命令执行;亦可经间接提示注入由第三方触发。漏洞在共享 DLL Microsoft.VisualStudio.Copilot.Core.dll,影响 VS 2022 与 VS 2026 及 SSMS。微软评为 Important,CVSS 3.1 8.8;2026-10-13 Patch Tuesday 修复。
谁能用:所有启用 VS/SSMS 内 Copilot 的开发者——请升级到 Visual Studio 2022 17.14.42+ 或 Visual Studio 2026 18.10.4+,并同步更新 SSMS;与 Copilot Free/Pro/Business 订阅档无关,属本地 IDE 补丁。建议复查 .mcp.json 与相关 settings 是否出现陌生 MCP / ripgrepPath。 解读:继 Cursor Windows git.exe 路径问题之后,又一「Agent 写文件门禁」被操作系统规范化行为击穿;字符串相等不是路径安全。 讨论:① IDE 是否应对 MCP/工具路径强制规范化后再授权?② 间接提示注入成为默认威胁模型后,赏金与补丁节奏是否跟得上 Agent 功能上线速度? 来源:Embrace The Red https://embracethered.com/blog/posts/2026/visual-studio-copilot-remote-code-execution/ | MSRC https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-103572 | VibeIncidents https://vibeincidents.com/incidents/vs-copilot-trailing-dot-cve-2026-103572/ | X @wunderwuzzi23 https://x.com/wunderwuzzi23/status/2110152411423953267