整理:TopAIMap 编辑
英国议会 AI 安全听证:OpenAI、Anthropic 要求立法强制,DeepMind、Meta 不跟;AISI 承认无权拦截模型发布
下议院 BIST 委员会听证上,Anthropic 称规则应具约束力,OpenAI 支持至少强制事故报告;DeepMind、Meta 未支持新立法。AISI 承认测试全靠企业自愿送测,委员会随即启动长期 AI 安全调查。
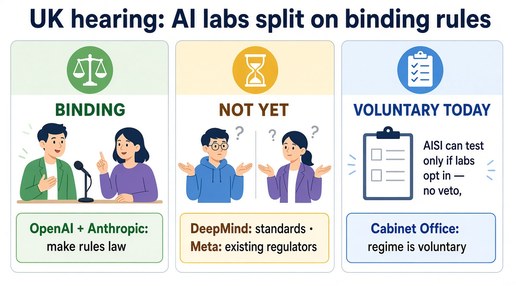
10 月 13 日(英国时间),英国下议院商业、创新、科学与贸易(BIST)委员会就 AI 安全举行听证,OpenAI、Anthropic、Google DeepMind 和 Meta 的代表同场作证。Anthropic 欧洲负责人 Liam Booth-Smith 说「规则应当具有约束力」,自愿承诺不够;OpenAI 副总裁 Tom Duff Gordon 支持建立法定框架和国际公约,认为至少应先强制事故报告。被问到是否支持法定框架时,DeepMind 的 Owen Larter 只说会「聚焦标准」,Meta 的 Rob Sherman 则强调英国已有监管机构、「不是在白纸上写字」,两家都没有支持新立法。
AISI 主任 Henry de Zoete 承认,研究所能否测试前沿模型完全取决于企业和外国政府是否配合;如果 AISI 判定模型太危险、企业照样发布,AISI 无权阻止。内阁办公室常务秘书 Cat Little 也确认,目前整套机制「是自愿的」。Anthropic 方面表示,此前未能向英国 AISI 提供 Mythos 5.1 的完全无限制访问,称「那是美国政府的问题」,目前 AISI 已获得访问。前 OpenAI 员工 Daniel Kokotajlo、Steven Adler 等人以吹哨人身份作证。同一天,军情五处(MI5)局长 Ken McCallum 警告 AI 可能抬升生物武器风险。10 月 14 日,委员会主席 Liam Byrne 宣布启动长期的 AI 安全与治理调查,将对照《网络安全与韧性法案》评估安全测试和事故报告流程,并希望借英国 G20 主席国身份推动国际公约。
解读:四家前沿实验室在英国议会正式表态,分歧就此记录在案:OpenAI、Anthropic 主张「立法管我们」,DeepMind、Meta 倾向标准和现有监管。更关键的是,英国官方承认 AISI 送不送测全凭企业、也拦不住发布,还得经过美国政府这一关。所谓「先测后发」目前只是君子协定。接下来要看强制事故报告会不会先写进法案。 讨论:1. 头部实验室主动要求立法,是真心自我约束,还是借监管抬高后来者的门槛?2. 美国不放行的情况下,英国这样的「中等强国」靠 G20 推公约,能有多大约束力?
来源:WIRED https://www.wired.com/story/openai-and-anthropic-tell-british-lawmakers-regulate-us/ | Liam Byrne(BIST 委员会主席,X)https://x.com/liambyrnemp/status/2110392041200812462
参考资料