整理:TopAIMap 编辑
Claude Desktop Windows 版高危漏洞 CVE-2026-88066:打开含恶意 git.exe 的项目即被执行,1.8089.0 已修
Anthropic 10-13 发布 GHSA-4p2j-qj3c-6x84:Windows 版 Claude Desktop 以裸名调用 git.exe,会优先执行项目目录里的同名文件,CVSS 4.0 评 7.5(High)。
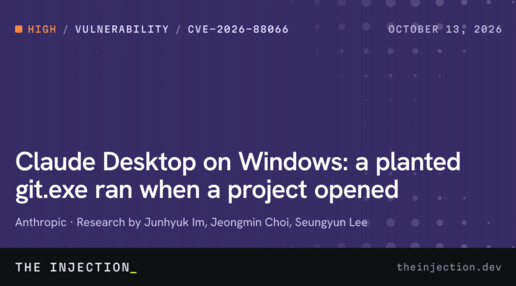
Anthropic 于 2026-10-13 在 anthropics/claude-code 安全公告页发布 GHSA-4p2j-qj3c-6x84(The Injection 等追踪记为 CVE-2026-88066):Windows 版 Claude Desktop 通过 uv_spawn 调用 git.exe 时未指定绝对路径,Windows 会先搜索当前工作目录;攻击者只需在共享或克隆的仓库里放置恶意 git.exe,用户在 Claude Desktop 中打开该项目即会被执行,除「打开项目」外无需其他交互,Anthropic 将其定性为可经供应链传播的远程代码执行(CWE-427 不受控搜索路径)。影响版本 <1.8089.0,修复版本 1.8089.0;CVSS 4.0 评分 7.5(High);由 S2W 的 Junhyuk Im、Jeongmin Choi、Seungyun Lee 报告。10-14 Yahoo Tech、日文技术博客等跟进,X 上开始扩散。
谁受影响:Windows 版 Claude Desktop 用户(不分 Free/Pro/Max/Team/Enterprise 套餐,均看桌面端版本号),版本低于 1.8089.0;公告仅针对 Windows 版。开启标准自动更新者已收到修复;手动更新、企业统一打包或锁定版本的环境需自行确认已升到 1.8089.0+。升级前不要用 Claude Desktop 打开不可信仓库;若曾在旧版中打开过根目录含 git.exe 的项目,应按本机已被执行攻击代码处置。 解读:这与 7 月 Cursor Windows 版的 CVE-2026-63093 是同一类问题——桌面 Agent 自动调用 git 等系统工具时信任了项目目录。Agent 安全讨论多聚焦提示注入,但「打开一个仓库」本身就可能是攻击面;据第三方追踪,这也是继 9-25 Cowork 打开文件夹执行命令问题后 Claude Desktop 的又一安全公告。 讨论:①桌面 AI Agent 是否应默认以「受限模式」打开未信任仓库,像 VS Code Workspace Trust 那样?②企业是否该把 AI 桌面客户端纳入与浏览器同级的补丁 SLA? 来源:Anthropic GitHub Advisory https://github.com/anthropics/claude-code/security/advisories/GHSA-4p2j-qj3c-6x84 ;The Injection https://theinjection.dev/items/anthropic-claude-desktop-git-search-path-rce/ ;Yahoo Tech https://tech.yahoo.com/ai/claude/articles/claude-desktop-vulnerability-lets-rogue-185524554.html