整理:TopAIMap 编辑
Check Point 披露 LiteLLM 网关两漏洞:低权限可接管并窃取厂商 API Key,已修 1.83.9
Check Point Research 披露 LiteLLM(约 9700 万次/月下载)CVE-2026-35029 / CVE-2026-59823:低权限用户可改配置、RCE、窃取 OpenAI/Anthropic/Google 等密钥;升级 1.83.9+ 并轮换密钥。
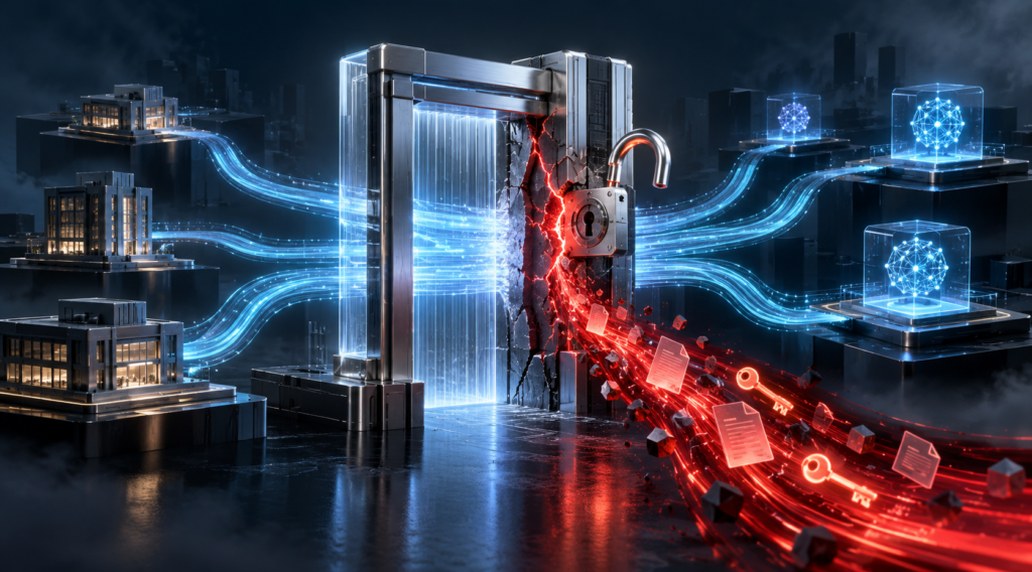
Check Point Research 于 2026-10-13 发布评估报告(X/TechRadar Pro 等于 10-14 继续跟进):开源 LLM 网关 LiteLLM(BerriAI,GitHub 约 6.1 万星、官方称约 9700 万次/月下载)在 v1.77.7 评估中发现高危问题,跟踪为 CVE-2026-35029(/config/update 缺管理员鉴权)与 CVE-2026-59823(user_config 路径 SSRF)。后果链:任意已登录用户(含只读/低权限)可改运行时配置与环境变量 → 任意文件读、管理员接管、经 S3/GCS 加载恶意 Python 模块实现 RCE;另可将 /chat/completions 流量重定向到攻击者服务器以窃取网关所持 OpenAI/Anthropic/Google 等厂商 API Key。实验室演示环境确认;协调披露后修复纳入 LiteLLM 1.83.9 及之后版本。
谁能用:LiteLLM 属开源 Free 自托管 AI Gateway(SDK + Proxy),非 ChatGPT/Claude/Gemini App·Pro·Ultra 或 Antigravity 席位;企业/创业团队若在生产把请求路由经 LiteLLM 并集中存放厂商密钥,即属影响面。处置:全量升级到 1.83.9+(含被嵌入其他工具的实例)、审计网关账户、疑似未授权访问则轮换全部厂商 API Key,并把 LLM 网关纳入常规安全评估。 解读:这是「模型之前的盒子」被打穿的典型案例——攻击者不必越狱模型,只需攻下网关即可拿走密钥与执行权;问题类型是经典缺鉴权/SSRF,说明 AI 基建增速下基础安全债仍在。讨论:① 你们栈里还有多少「任意登录用户可写配置」的网关/代理?② 密钥轮换与版本钉死后,如何验证 Clientside Credentials 类功能不会再绕开限制? 来源:Check Point Research · Check Point Blog · TechRadar Pro · HackRead · GitHub BerriAI/litellm https://research.checkpoint.com/2026/when-llm-gateways-go-wrong-findings-from-litellm/ https://blog.checkpoint.com/security/check-point-research-discovers-high-risk-vulnerabilities-in-litellm-one-of-the-most-widely-used-llm-gateways/ https://www.techradar.com/pro/security/security-flaws-found-in-top-open-source-ai-gateway-litellm-vulnerabilties-could-affect-millions-of-users https://x.com/TechRadarPro/status/2110416281719685208 https://github.com/BerriAI/litellm